上周陪我妈去社区医院开慢病的药。
刷完医保卡的瞬间,窗口的屏幕跳了个一闪而过的提示:正在加密核验跨部门医保信息。
我当时手里攥着的缴费单都差点掉了——搁三年前,要办这个慢病报销,我得带着我妈三年的纸质病历、单位开的收入证明、之前在大医院的检查报告,跑三四个窗口,填七八张表,但凡少盖一个章,就得回家补完再来。
前后加起来不到十秒钟,窗口的大夫就把盖好章的报销凭证递过来了。
那些年我们为了“数据打通”,交过的智商税
我之前帮朋友整理过政务数字化的调研材料,见过太多所谓的“数据共享”,本质上是把不同部门的原始数据,一股脑搬进同一个公共服务器里。
美其名曰打破数据壁垒。
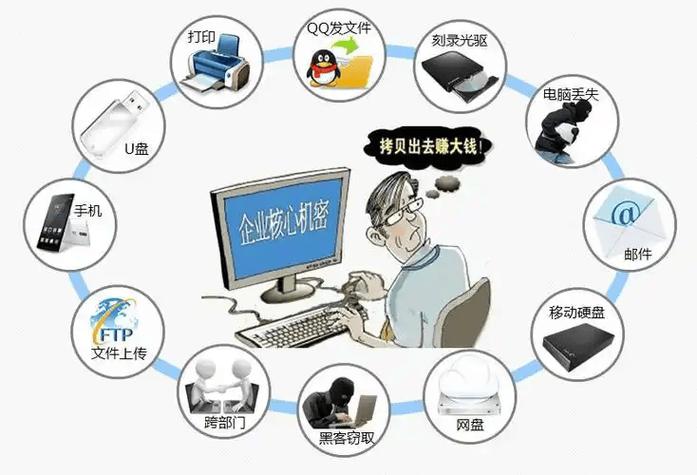
实际上等于把所有人的病历、房产、社保、纳税记录,全摊在一个没装锁的公共抽屉里。谁能伸手拿、拿了之后去做什么,全靠守规矩的人自觉。
前两年看到过好几起地方政务数据泄露的新闻,几十万条居民的就诊记录、低保信息被挂在暗网卖,几块钱就能打包带走。
怕吗?真的怕。
你想啊,你哪天去看了个不太方便说的病,结果信息被人拿走了,卖给卖保健品的、搞贷款的,甚至拿去做什么恶意营销,你连是谁把你的信息漏出去的都找不到。
所谓“算而不碰”,不是什么玄乎的黑科技
很多厂商讲隐私计算,一上来就堆一堆术语:多方安全计算、联邦学习、同态加密,听得人云里雾里。
其实说白了,它解决的是一个特别拧巴的矛盾:我们明明需要不同主体手里的数据凑在一块,算出点有用的结果,但谁都不想把自己的原始数据递到别人手里。
举个最通俗的例子。
你和你朋友凑钱买个露营车,你们都想知道两个人加起来的存款够不够付首付,但谁都不想把自己银行卡里的具体数字告诉对方。
以前的办法要么是互相报余额,要么是找个第三方把两边的数字记下来加总——不管哪种,总有人会看到你的真实存款。
现在隐私计算的玩法是,你们俩中间隔个不透明的挡板,各自把自己的数字输进一个带加密锁的计算器里,计算器只跳出最终的加总结果。
谁都看不到对方的数字。
就这么简单。
它的核心逻辑从来不是“把数据藏起来不让用”,而是“让数据能被用,但谁都拿不走”。
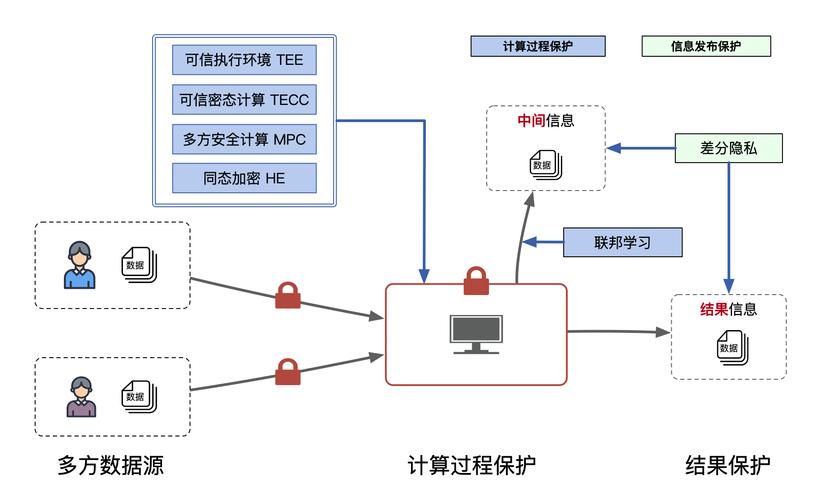
你不用纠结背后的加密算法有多复杂,你只要知道,从数据从你电脑里出来的那一刻起,到计算完出结果的整个过程,它都是以加密的形态存在的,没有任何一个环节的人,能看到你原始的就诊记录、消费记录、存款数字。
别被厂商的宣传忽悠了,它不是万能的
说实话,最近半年我见过不下十个做隐私计算的销售,一坐下就拍胸脯:上了我们的系统,你这边的隐私泄露风险直接降到零。
我每次都想反问一句:合着你这系统能防黑客把你服务器端了?能防内部员工偷偷把存在本地的原始数据拷走?
想多了。
现在行业里的误区真的挺多的。
有人觉得上了隐私计算,所有数据共享的场景都能零风险解决,实际上它防的只是“数据在跨主体流动、计算的过程中被第三方截胡”——如果你自己的服务器本身就有漏洞,被人直接把存在本地的原始数据拖走了,那跟隐私计算半毛钱关系都没有。
还有人觉得用了隐私计算,数据共享的效率能跟传统数据库一样快。
真不是。
我上次跟某城商行的科技负责人聊天,他说他们前两年跟风上了一套隐私计算系统,想跟本地的连锁商超做用户画像匹配,给精准营销做支撑。结果呢?跑一次全量用户的匹配模型,传统数据库只要30秒,用隐私计算得跑4个多小时,光服务器的算力成本,都比那次营销活动带来的营收高。
最后那套系统就搁在机房里,平时连电都很少通,纯粹是上级来检查的时候才开机演示一下。
冤不冤?
有人可能会问,那花这么大代价做的系统,到底什么时候才真的有用?
其实答案特别简单:当数据本身的敏感度足够高,泄露的代价远大于计算的成本时,这东西就值。
比如最开始提到的跨部门医保核验。如果医院把你的慢病记录直接传给医保局,万一中间被人截走了,你的就诊隐私就彻底暴露了。但用隐私计算的话,两边只需要算出“你是不是符合慢病报销的标准”这个最终结果,全程看不到你具体的病历内容,就算中间的链路被攻击了,拿到的也只是一堆加密的乱码,根本还原不出你的真实信息。
还有药企做罕见病的药物研发。他们需要统计不同患者用药后的疗效、不良反应,但如果直接把全国患者的病历收集起来,先不说患者愿不愿意把自己的隐私交出去,光是合规的风险,就够任何一家药企喝一壶的。用隐私计算的话,药企的研发模型可以直接进到各个医院的加密环境里跑,算完拿到统计结果就走,全程碰不到任何一个患者的具体身份和病历信息,既能帮着推进药的研发,又能守住患者的隐私底线。
我最近跟几个在一线做隐私计算落地的工程师聊天,他们说现在行业最尴尬的地方,根本不是技术不够好,而是太多人根本没想明白,自己到底需不需要这个东西。
很多地方为了蹭数字化的热点,花大几百万买一套系统,最后连一个实际的计算任务都没跑过,纯粹是摆在展厅里给参观的人看的。
挺可笑的。
不过话说回来,至少现在大家终于反应过来了:以前那种“为了效率随便拿用户数据换便利”的路子,走不通了。你想跨部门、跨企业把数据用起来,总得付出点保护隐私的成本。
这本身,就已经是很大的进步了。
作者|科技
排版|科技
审核|阿辰