 大讲堂
一条短信,怎么就把人带进坑里
9月23日,南京新街口那边刚下班,我朋友阿哲拎着鸭血粉丝汤往家走。手机震了一下。短信写得很像真的:“您的外卖订单异常,点此退款。”他点开,页面和平台几乎一模一样。要账号。要验证码。他犹豫了两秒,填了。
三分钟后,他的账号开始给通讯录里的人发借钱消息。真离谱。不是他傻,是页面太像,时间太巧,肚子太饿。网络安全的很多事故,都从这种“像真的”开始。攻击者不一定攻破系统,他更爱攻破人的注意力。

这就是钓鱼。也叫社会工程。技术含量?有时候低得气人。一封邮件,一个二维码,一个假客服电话。可它管用。因为人不是防火墙,人会累,会急,会相信穿制服的头像。
密码、验证码、人脸:别把钥匙挂门上
很多人对网络安全的理解,还停在“密码设复杂点”。嗯,复杂密码有用。但只靠密码,像把家门钥匙插在锁上,还系了根红绳。攻击者拿到的可能不是你的密码,而是你登录后的会话。或者他骗你亲手把验证码递过去。
验证码不是密码。它是临时通行证。谁要都不给。银行、平台、公安,不会让你把验证码念出来。记住这个,能挡掉一大半低级骗局。
再往下说,系统怎么认人?认证、授权、审计。认证是“你是谁”。授权是“你能干啥”。审计是“你干过啥”。三个环节,缺一个都容易出事。比如只认证不授权,普通账号能看全公司工资表。只授权不审计,内鬼删库跑路,日志里一片空白。
加密呢?它解决的是“路上被人偷看”和“被人改掉”。保密性、完整性、可用性,老被叫成CIA三要素。别被缩写吓到。翻译成人话:不该看的人看不到,看到的内容没被篡改,该用的时候系统还能用。勒索软件特别狠的地方,就是冲着可用性来。文件还在,但你打不开。
内网不是保险箱,更像没锁的自行车棚
不少公司有个老观念:外网危险,内网安全。于是内网账号弱得像“admin123”,服务器之间随便访问,打印机和数据库在同一个网段。说实话,这就像自行车棚没锁,还贴了张纸:里面都是破车,别偷。
攻击者一旦进来,横着走。找共享文件夹。找保存密码的脚本。找没打补丁的机器。然后提权,然后控制域控。到这一步,基本就是“全公司电脑排队被拿捏”。
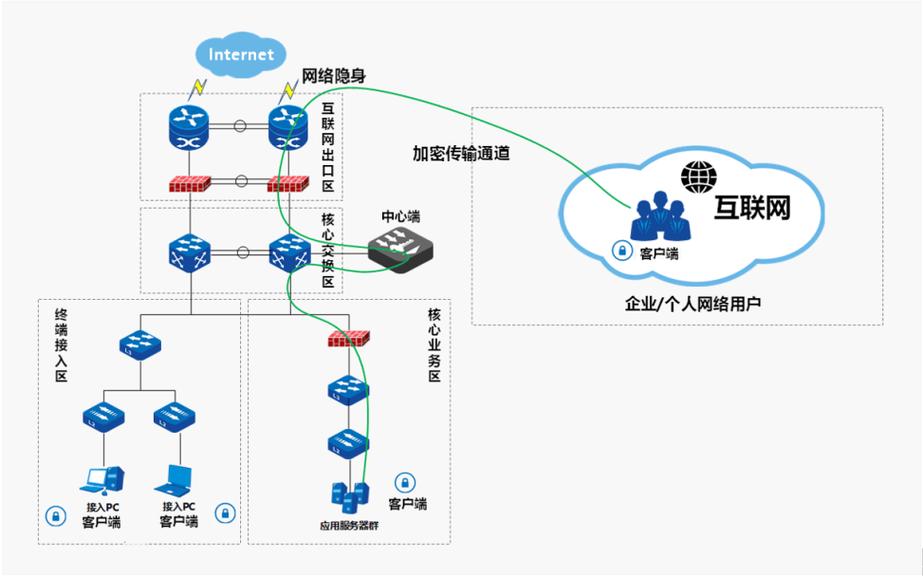
零信任就是冲着这种假设来的。它不是某个产品,也不是买来就灵。核心就一句:别默认内网可信,每次访问都要验证。用户、设备、位置、时间、行为,都要看。能少给权限就少给。能分段就分段。能多因素认证就别只发密码。
有人吐槽:这么搞,员工不烦吗?烦。安全从来不是免费午餐。但相比中勒索之后全公司停摆,登录多按一次指纹,真不算啥。对吧?
漏洞不补,等于门开着还贴欢迎光临

漏洞是什么?软件是人写的。人写的东西,就有缝。缝被找到,就成了漏洞。2021年12月曝出的Log4Shell,编号CVE-2021-44228,影响了一大片Java应用。那几天,很多安全群里灯火通明。不是因为大家爱加班,是因为这个洞太好用。攻击者能利用它远程执行代码。
补丁管理听起来无聊。可它像刷牙。一天不刷,问题不大。一年不刷,牙医都摇头。企业里常见情况是:测试环境不敢打,生产环境不能停,老系统没人维护。于是漏洞躺在那里,像门开着,还挂了个“欢迎光临”。
普通人能做什么?手机系统更新别老点“稍后”。浏览器别装来路不明的插件。路由器默认密码改掉。家里智能摄像头,别拿admin/admin就往外网开。就这么几件小事,能少很多麻烦。
问答:我被盗号了,先干嘛?
问:账号被盗,先改密码还是先冻结?
答:先冻结或踢下线,再改密码。顺序错了,你改完,对方还在里面。
问:杀毒软件装了,是不是就安全了?
答:它是安全带,不是防弹衣。能降低风险,不能保证不出事。勒索软件、钓鱼、供应链攻击,很多时候杀毒软件也懵。
问:备份有用吗?
答:太有用了。但要离线备份,或者至少有一份断网。连着网的备份,勒索软件也会加密。3-2-1原则可以了解:三份数据,两种介质,一份异地。听着像老生常谈,但真出事时,备份就是救命绳。
问:公司让我装监控软件,算不算侵犯隐私?
答:这得看当地法律、劳动合同和公司制度。安全工具和员工隐私之间,需要边界。不是一句“为了安全”就能无限扩权。这块别装糊涂。
时间线不是吓人,是提醒

早年的病毒,很多是为了炫技。后来蠕虫来了,自己传播。再后来,勒索软件把加密变成生意。供应链攻击则更阴,污染一个软件更新,等下游一起中招。到了现在,AI让钓鱼邮件的语法更顺,伪装更像,批量生成更便宜。
攻击者的成本在降。防守者的清单在变长。这就是现实。别指望一劳永逸。
但趋势里也有好消息。多因素认证在普及。零信任从 buzzword 变成落地项目。软件物料清单SBOM被更多人提起。CVE、CVSS这些词,开始从安全圈走进研发流程。慢,但在动。
冷思考:安全是习惯,不是一次性采购
我见过一些公司,安全预算花在买设备上,买完放机柜里吃灰。也见过一些团队,没那么多钱,但补丁打得勤,权限收得紧,备份做得扎实,出事能快速恢复。后者往往更稳。
网络安全不是把墙砌高就完事。它是持续的过程:识别、防护、检测、响应、恢复。这五个词不新鲜,但每个字都要人做。要流程,要演练,要承认自己会犯错。
普通人呢?别觉得自己没价值。你的账号可能被拿去发垃圾邮件,你的电脑可能变成跳板,你的通讯录可能被用来骗朋友。安全这件事,连着你,也连着别人。
阿哲后来找回了账号。他把验证码截图删了,把密码改成一长串,还开了两步验证。他说,那一碗鸭血粉丝汤,吃得真贵。我笑他。但心里知道,很多教训,都是这么买来的。
所以,下次手机再弹出一条“订单异常”的短信。先停三秒。别点。去官方App里看。就这三秒,可能比装十个安全软件都管用。
作者|科技
排版|科技
审核|小北