上个月帮之前做体检中心的老客户处理数据,他们想跟本地的慢病管理平台合作,算一下近三年体检人群里高血压的整体检出率,给社区做健康科普的参考。
搁三年前这事好办。把所有体检者的姓名、身份证号、血压值打包导出,发个加密邮件给平台的技术人员,对方跑完数,把结果回传过来,就算完了。
但现在谁敢这么干?
去年邻市就有个体检中心,就是因为导了几万份病例给合作方,被监管部门罚了快两百万,理由是没有取得用户的单独授权,把敏感医疗数据随便往外传。
要是换个思路,两边都把数据攥在自己手里,谁也不往外发,最后又算不准共同需要的那个结果。
这就是隐私计算现在要解决的最核心的矛盾——数据要用来创造价值,但数据本身又不能随便乱跑。
你以为的”数据安全”,其实大多是在做”保险柜上锁”
很多人对数据安全的理解,还停留在把文件加密、存在本地服务器、设置复杂的管理员密码这个阶段。
这就像你给家里的保险柜上了三道锁,钥匙揣在自己兜里,觉得万无一失。但只要你需要找隔壁邻居帮你算一下保险柜里的金条总价值,你总得把保险柜打开,把金条全部搬到邻居家的客厅去,让他逐个数完再给你个总数。
这个过程里,路过的人可能顺走两块,邻居家的小孩可能偷偷记下来你有多少金条,甚至搬家的时候,拉金条的车半路出了事故,金条撒了一路——所有你之前给保险柜上的锁,在你把东西搬出来的那一刻,全白费了。
之前行业里其实试过很多折中的办法,比如把用户的姓名、身份证号全部脱敏,换成一串随机的编码,再把数据导出去。
但这根本挡不住有心人。之前有安全团队做过测试,只要拿到15个左右的用户公开特征——比如大概的年龄、所在街道、上次打车的时间——就算没有姓名和手机号,也能精准定位到具体的某个人。
说白了,脱敏只是把保险柜的锁换了个壳,本质上你还是把所有东西搬到了公共区域,风险一点没少。
它根本不把数据”搬出来”,只搬算出来的结果
第一次听隐私计算的核心逻辑的时候,我其实愣了两秒。
哪需要把数据搬出去啊?
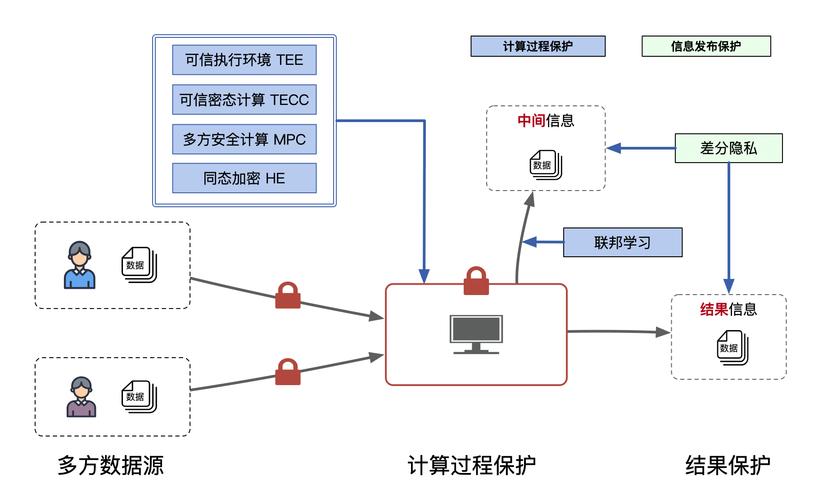
你不是要算两个机构加起来的总平均值吗?那你把你的算法模型,原封不动地”搬”到我的数据库里来跑,跑完之后,你只拿走最后算出来的那个数字,过程中你连我数据库里存了哪几条数据都看不到。
举个最通俗的例子。你和朋友两个人想知道你们俩身上一共有多少钱,但是谁也不想告诉对方自己到底有多少私房钱。
用传统的办法,你得先把自己钱包里的钱全部掏出来,让对方数一遍,对方再掏自己的,最后加个总数。
用隐私计算的办法,你先把自己的钱包锁上,往一个不透明的投票箱里塞你对应的钱数,然后让朋友往同一个箱子里塞他的钱数,最后两个人一起开箱数总钱数——从头到尾,谁也没看见对方到底塞了多少钱,但是总数是准的。
我之前听某三甲医院的信息科老师吐槽,前几年光应付各个药企要临床试验数据的合规审计,每个月要开三次协调会,一会要补用户授权书,一会要解释数据为什么导出到了第三方服务器,忙到脚不沾地。
自从把隐私计算的通道架起来之后,药企的算法直接在医院的内网节点上跑,跑完只把统计好的不良反应率、药效数据拿回去,连医院的信息科管理员,都没法直接调出药企具体跑了哪些参数。上个月他说,整个季度就开了一次协调会,剩下的时间终于能好好修修经常崩的挂号系统了。
这里最核心的变化,是把”数据的所有权”和”数据的使用权”彻底拆分开了。
数据永远存在自己的服务器里,所有权从来没转移过,别人能拿到的,只是用这些数据算出来的、不涉及个人隐私的结果。
这才是真正的安全——不是把锁上得更紧,是从根上就不需要把锁打开。
别被吹上天的营销话术骗了,它不是万能解药
但我必须得泼一盆冷水。
现在市面上很多厂商吹隐私计算吹得神乎其神,说上了这个系统,就等于给数据上了终身保险,半分泄露的可能都没有。
真不是。
我去年就见过一个小公司做的隐私计算节点,号称能实现全流程隐私保护,结果安全团队一测,发现它把用户的原始特征拆成了几十片碎块,分片传到不同的节点上做计算——攻击者只要把这几十片碎块全部截下来拼到一起,就能完整还原出用户的手机号和消费记录。
说白了,这就是偷工减料的实现,根本不是技术本身的问题。
还有个最实在的缺点。
慢。
是真的慢。
同样是算100万条样本的平均收入,普通的数据库跑两秒就出结果,隐私计算节点要跑七八秒,要是碰上更复杂的AI模型训练,差出几十倍的速度都是常事。
我前阵子跟一个做金融科技的朋友吃饭,他说他们刚上隐私计算的时候,销售团队拍胸脯说半年就能收回成本,结果光给各个合作银行做节点适配就磨了8个月,现在跑起来是稳了,但是算得慢的问题到现在还没彻底解决。每次客户问”怎么比之前直接导数据慢这么多”,他都要解释半天。
哪有什么完美的技术啊。
都是在安全和效率之间找平衡罢了。
很多人问,那平时我刷手机的时候,APP偷偷读我通讯录,这个技术能管吗?
管不了。这是平台本身的权限合规问题,跟计算流程没关系。
还有人问,那我之前被泄露的快递地址,是不是用隐私计算就能找回来?
也不是。它是从流程上减少未来泄露的可能,不是当事后的救火队员。
你说为什么这几年隐私计算突然成了大家都在谈的东西?
根本不是什么最近突然有了技术突破——这技术的核心逻辑,其实是三十年前几个密码学学者在论文里写出来的。只是之前大家都觉得”数据拿过来用才是最大的价值”,直到这几年数据泄露的代价越来越高,监管的要求越来越严,大家才反应过来:哦,原来之前把数据随便搬来搬去的玩法,根本走不通。
没有谁能靠一个技术解决所有的信任问题。
但至少,现在我们有了个不用把家底全摊开,就能一起把事办成的法子。
这就够了。
作者|科技
排版|科技
审核|安然