 大讲堂

上周跟某上市车企的信息安全负责人吃夜宵,他拍着桌子骂——去年花了30万找的所谓”顶级安全团队”做渗透测试,最后给的报告连车机端的未授权接口都没扫出来,结果三个月后就被白帽子扒出了能远程开车门的漏洞,公关费砸了快两千万。
这不是个例。我接触过的企业里,至少有六成做过渗透测试,但真正能把测试结果用到日常防护里的,不到两成。大部分人对这个行业的认知还停留在”找几个黑客戳两下系统”的阶段,连基本的服务边界都搞不清。
渗透测试不是”黑客表演秀”
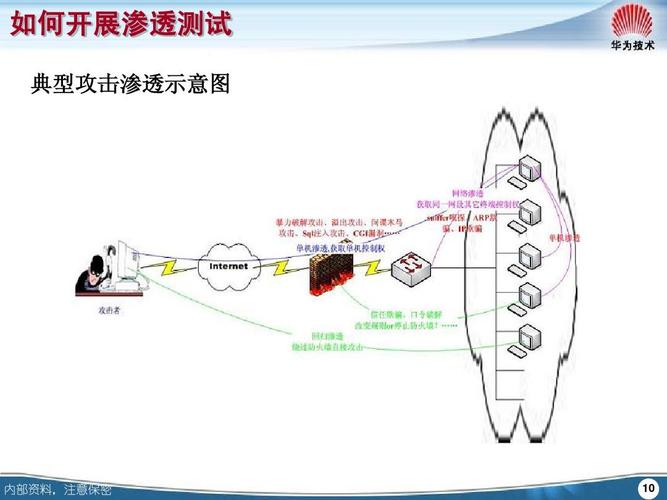
很多人把渗透测试等同于漏洞扫描,觉得只要工具跑一遍,把高危漏洞列出来就算完成任务。根本不是。渗透测试的核心逻辑,是站在真实攻击者的视角,沿着从外网入口到核心资产的完整路径做可控验证——你要模拟的是一个没有内部权限的外部攻击者,怎么绕过WAF、怎么突破内网边界、怎么拿到核心数据库的访问权限,而不是对着漏洞库机械匹配。
它的技术边界其实很清晰:在客户书面授权的测试范围内、约定的测试窗口内,尽可能复现真实攻击的路径,找到那些能被实际利用的风险点。它不是万能的。别指望花一次测试的钱,就能把所有零日漏洞都找出来,更别指望测完一次就能高枕无忧——系统每周都在迭代,新的接口每周都在上线,风险是动态的。
别抬杠。你家的门锁换了新的,总不能装完锁就再也不检查有没有被人撬过吧?
我见过最离谱的渗透测试报告,整整80页,里面列了200多个”高危漏洞”,仔细一看全是”网站Cookie没设置HttpOnly””TLS版本过低”这种扫出来的通用问题,连一个能实际越权拿数据的漏洞都没有。这种报告,本质上就是花钱买个安心,真遇到攻击者,半毛钱用都没有。
现在行业里的”水分”到底有多大
现在国内做渗透测试的市场,说鱼龙混杂都是客气的。从头部的安全大厂,到三个人的小工作室,同样是测一个中型互联网公司的核心业务系统,报价能从2000块跳到30万,差了150倍。
贵的团队,会安排有实战经验的工程师,花一到两周时间,先把整个业务系统的接口摸清楚,找逻辑漏洞、测横向移动路径,最后给的报告里会附完整的攻击复现视频,告诉你从外网入口到拿到核心数据的每一步操作。便宜的团队呢?就是把系统地址丢给自动化漏扫工具,跑三个小时,把工具生成的报告改个客户logo就交差,连人工验证都不做。
更讽刺的是,很多等保测评里夹带的渗透测试服务,很多都是走个过场。毕竟测评机构要跟客户长期合作,总不能把报告写得太难看,让客户过不了等保。这种测试的结果,你敢信?
说穿了,这就是安全行业的”装修游击队”——你要的是能扛住真刀真枪的防护,他给你贴个仿石材的瓷砖,看着挺像那么回事,一戳就碎。

当然行业也不是全在混日子。最近一年我接触的几个头部团队,已经开始把大模型用到渗透测试的前期环节了——以前人工花3天整理的全网资产信息、接口关联点,大模型半小时就能爬完,还能自动标记出可能存在逻辑漏洞的参数点。但核心的验证环节,还是得靠人。毕竟机器永远不知道,一个普通的前端用户,改个URL里的用户ID参数,就能看到全平台所有用户的开房记录,这种逻辑漏洞,再厉害的模型也得有真实的业务理解才能挖出来。
绕不开的伦理与治理红线
渗透测试是个踩在法律红线上的行当。没有书面授权的测试,哪怕你是出于好心提醒,那就是非法入侵。之前有个安全研究员,发现某政务系统有个未授权访问漏洞,没打招呼就进去看了一眼,还留了个提示信息给管理员,最后直接被刑拘了。这事我到现在都记得,说白了,你没有拿到盖了公章的授权书,哪怕你发现的漏洞再严重,你碰系统的那一刻,就已经违法了。
还有个很少有人提的风险:测试过程中的数据泄露。很多企业找第三方做渗透测试的时候,根本不签严格的保密协议,也不要求测试团队对测试过程中接触到的核心数据做全留痕。测试工程师在验证漏洞的时候,能摸到全库的用户手机号、交易记录,要是他偷偷拷走一份,企业根本不知道。去年就有个安全厂商的测试团队,把测出来的某电商平台的用户数据卖了几十万,最后被抓的时候,企业连自己的核心数据什么时候漏的都没反应过来。
更麻烦的是边界模糊的问题。很多甲方找测试团队的时候,只会说”你测下我们的官网”,根本没明确写清楚测试的资产范围。结果测试团队顺着官网的域名,把关联的子公司系统、甚至合作的第三方支付接口都扫了一遍,这就越界了——你要是把人家支付系统搞挂了,那是要赔真金白银的。
未来3-5年的几个明确判断
第一个判断:渗透测试的市场会彻底分层。那种几千块走流程的游击队服务,未来3年肯定会被淘汰。毕竟现在监管越来越严,《网络安全法》《数据安全法》的要求摆在这里,企业要是真的因为渗透测试漏了关键漏洞,出了数据泄露事件,信息安全负责人是要担责任的。没人敢再拿自己的乌纱帽,去换那点省下来的测试预算。
第二个判断:大模型会成为渗透测试的标配工具,但永远替代不了人工。大模型能把前期的资产收集、路径规划的效率提10倍,但涉及到逻辑漏洞挖掘、对抗性的绕过测试,还是得靠有实战经验的工程师。毕竟你总不能让大模型去跟企业的风控系统、WAF做实时的攻防对抗吧?那种临场的应变,是机器学不来的。
第三个判断:渗透测试的场景会从传统的Web系统,快速延伸到车联网、工业控制系统、智能硬件这些新赛道。现在的新能源汽车,车机系统的渗透测试根本不是传统Web测试那一套——你要测的是车机和CAN总线的通信边界,是远程控制的权限漏洞,是充电接口的未授权访问。这个市场现在还处于早期,未来3年的规模至少能翻两番。
第四个判断:监管会出台更明确的服务规范。以后做渗透测试的团队,肯定要有明确的资质要求,测试过程要全流程留痕,测试接触到的所有数据,测试结束后必须按要求销毁,根本不会再出现现在这种”谁都能接活”的混乱局面。
其实说白了,渗透测试从来不是什么高深的黑客技术,它就是给企业的数字资产做一次”全身体检”。你去医院做体检,总不能找个拿个听诊器的江湖郎中吧?花多少钱,找什么样的团队,最后决定了你真的遇到攻击的时候,是能稳稳扛住,还是一推就倒。
作者|大讲堂
排版|大讲堂
审核|白杨