软件供应链时代,漏洞修复正在变成一门特殊生意

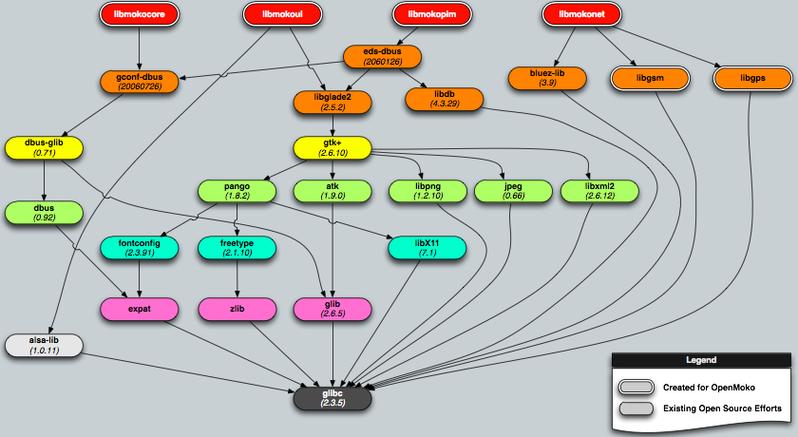
2021年Log4j漏洞爆出来的时候,我刚好在深圳跟一家头部互联网公司的安全负责人喝茶。他那天接到七个电话,回公司的时候车开得飞快,说整个技术部全员加班,光停机排查的损失一天就大几百万。 早十年,漏洞修复是软件厂商的售后活。你买了Windows,微软出补丁,你打了就完事儿。那时候软件大多闭源,责任清晰,出了问题找得到人。现在不一样了,全世界的软件都是搭积木拼出来的,一个普通电商APP的代码里,超过80%都是开源组件,这些组件一层套一层,你根本不知道哪一块积木藏着洞。
软件开源组件漏洞依赖链示意图
软件开源组件漏洞依赖链示意图

旧逻辑已经完全跑不通了

旧逻辑已经完全跑不通了
旧逻辑已经完全跑不通了
原来那套“出漏洞-出补丁-打补丁”的线性流程,放在今天的软件生态里,处处卡壳。 第一个卡脖子的问题是依赖链太长。你以为你升级到了A组件的最新安全版,结果A依赖的B组件,B又依赖的C组件,藏着一个五年前爆出的无人问津的漏洞,你不花几周全量扫描,根本发现不了。 第二个问题更棘手:大量漏洞是无主的。据国内头部安全机构的不完全统计,现在公开的开源漏洞里,超过三成属于已经停止维护的项目,当年写代码的程序员早就换了工作,项目邮箱半年没人回,出了洞根本没人出补丁。 那怎么办?只能用企业自己兜底。说实话,我见过不少上市公司的安全年报,把“已修复99%高危漏洞”印在年报首页,剩下那1%,就是这些找不到补丁源的无主漏洞,敢对外说吗?不敢,说了股价都要抖三抖。 原来漏洞修复是厂商的售后义务,现在变成了每个用开源积木的企业必须自己扛的成本。这块需求攒得多了,就长出了全新的生意。

百亿赛道长出了三个新山头

现在国内漏洞修复相关的市场规模已经破百亿,玩家都挤在三个明确的方向里。 第一个山头是软件成分分析(SCA),说白了就是帮你把项目里用到的所有第三方组件拉个干净的清单,挨个标出来哪个带漏洞、哪个过时了。这个生意五年前根本没人买,现在等保合规强制要求企业梳理自己的软件成分,国内头部安全厂商的这块业务,营收三年翻了五倍都不止,增速比传统安全业务高两倍。 第二个山头是应急响应服务。爆出高危漏洞了,企业自己搞不定,安全厂商派人上门,几小时就能把火灭了,帮你排查影响、临时止血。收费按漏洞等级算,一个高危漏洞从十几万到几十万不等,遇上大公司核心系统出问题,上百万的单子也很常见。 第三个山头是虚拟补丁服务。对于那些改不了源代码的老旧系统,比如工厂跑了十几年的工控设备、银行十年前上线的核心业务系统,改代码打补丁的风险,比留着漏洞还大——一旦停服,一小时损失几千万。虚拟补丁不用碰源代码,只需要在流量入口把针对漏洞的攻击堵住,是这类场景唯一可行的方案。
企业漏洞修复流程工具栈图
企业漏洞修复流程工具栈图
不过话说回来,这三个山头现在都赚的是“救火钱”,不是“防火钱”。整个产业的路数,还是等漏洞爆出来了再赚钱,很少有人去源头堵漏洞。

绕不开的治理死结

绕不开的治理死结
绕不开的治理死结
现在整个漏洞修复产业,藏着三个解不开的死结,不碰这些问题,再大的市场都是虚的。 第一个死结是责任不清。现在没有明确的法律规则说,开源组件出了漏洞该谁担责。你用了开源基金会的免费项目,人家协议里早就写了免责,出了问题你连打官司的被告都找不到。所有的损失,最后都是用软件的企业自己扛,相当于全行业为免费开源的漏洞买单。 第二个死结是补丁本身的风险。我听过一个真事,某城商行的核心系统发现一个高危漏洞,整个测试团队走流程测了三个月,花了几百万,最后董事会评估下来,还是不敢打补丁——怕补丁改了核心逻辑,整个系统崩了,那损失能抵得上好几年的利润。最后只能加了两层防火墙,就这么扛着。更糟的是,之前还出过厂商给的补丁自带后门的事,你找谁说理去? 第三个死结是利益绑定。现在整个产业的商业模式,本质上是“漏洞越多,生意越好”。靠找漏洞赚钱,靠修复漏洞赚钱,那谁会真的花力气去推动从源头减少漏洞?不少灰色玩家甚至两头吃,一边把漏洞信息卖给黑产赚快钱,一边再出修复工具给企业赚第二次钱,这个灰色地带,至今没有明确的规则管。

未来三年的两个明确趋势

未来三年的两个明确趋势
未来三年的两个明确趋势
接下来三到五年,漏洞修复这个赛道肯定会变,两个方向已经看得很清楚。 第一个方向是责任慢慢落地。欧盟已经出台了新的网络安全法案,要求所有进入欧盟市场的软件,必须对整个供应链的安全负责,哪怕用到了开源组件,发行商也要兜底。国内现在也在推进相关的标准,以后不会再让用软件的企业单独买单,肯定会把责任分配到上游的发行商、基金会那里,甚至未来开源基金会也会买责任保险,出了漏洞有地方赔。 第二个方向是AI会成为修复无主漏洞的核心力量。现在已经有大模型能自动扫描开源项目的代码漏洞,还能自动生成符合规范的补丁,对于那些没人维护的小项目,AI就能接下修复的活。现在准确率大概在六成左右,再过三年,做到九成以上的准确率不是问题,至少能解决七成以上的无主漏洞问题。 说实话,现在整个产业都该转思路了。漏洞修复不该是一门靠灾难赚钱的生意,它应该是软件供应链的基础设施,就像给马路修井盖,坏了就得补,不能靠井盖没了收过路费赚钱。这条路转对了,整个行业才能真的踏实,不然再过十年,还是会有下一个Log4j,炸得全行业跟着买单。

作者|大讲堂

排版|大讲堂

审核|阿辰

免责声明:市场有风险,选择需谨慎!此文仅供参考,不作买卖依据。如有侵权请联系删除。
文章名称:软件供应链时代,漏洞修复正在变成一门特殊生意
文章链接:https://m.lfdjt.com/info_23_20589.html