你天天用,只是没察觉
很多人一听到“计算”两个字,就觉得是服务器里跑的跟自己没关系的东西。不对。
你手机里的输入法,现在很多都做了本地输入预测,你的输入习惯存在你自己手机里,不会上传,这就是隐私计算最基础的应用。你刷短视频的时候,平台给你推内容,现在很多偏好计算是在你本地做的,你的浏览历史压根没全上传,这也是。
朋友说的背景调查,公司要查候选人的薪资流水,以前要候选人自己去银行打,发给公司,一不小心就泄露了全部资产信息,现在银行和HR服务商用隐私计算,只需要出一个“薪资符合期望范围”是或否的结果,原始流水信息根本没出银行的服务器。
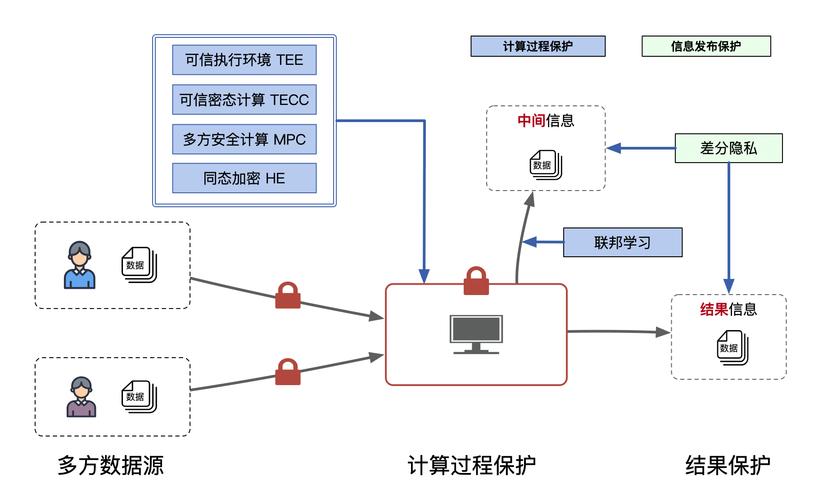
别被术语唬住,本质就是带锁的共享
说实话,我翻了好多网上的科普,上来就甩“联邦学习”“安全多方计算”“同态加密”,一堆名词砸下来,普通人看完直接划走。没必要。换个说法你就懂。
以前互联网行业用数据,是什么路数?A公司有用户数据,B公司要用,A就得把用户的原始数据打包发给B,对不对?这个过程,数据出了A的地盘,中间被截了,被存了,被卖了,谁都没法保证。
隐私计算走的是另一条路:数据不出门,算法上门。相当于B带着自己要算的题目,跑到A的围墙里面算,算完只把答案拿走,A的原始数据,一个字都没出来。就这么简单。
举个例子,银行要给你批房贷,需要知道你平时的消费能力怎么样,要用到你电商平台的消费数据。放在以前,银行得从电商拿你的全部消费记录,才能判断你有没有还款能力。现在用隐私计算,银行只需要把判断还款能力的模型放到电商的平台上跑一遍,跑出来“符合放贷要求”“不符合”就完事,你的每一笔买奶茶、买游戏皮肤的记录,全留在电商那边,银行碰都碰不到。
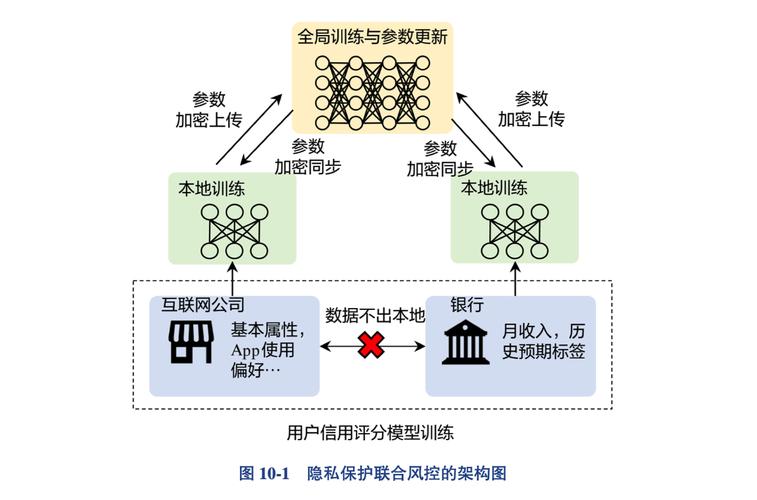
别搞反了,隐私计算不是不用数据,是不乱拿数据
我见过最多的误区,就是很多人说,隐私计算不就是不让用我的数据吗?那平台怎么给我推我想要的东西?完全搞反了。
大家对数据的需求从来没变过——平台要优化服务,科研要做研究,金融要控风险,都需要数据。变的是拿数据的方式。以前是“为了用结果,必须拿走全部数据”,现在是“只拿结果,不碰数据”。
之前看到国内顶尖医学院做糖尿病并发症研究,全国几十家医院,几十万病人的病历,放在以前,根本不可能凑在一起研究,因为把病人隐私数据拿出来,违法,也不道德。现在用隐私计算,每家医院的病历都留在自己医院,研究模型挨个在各家医院跑一遍,最后汇总出来研究结果,原始病历一个字节都没往外流,研究做成了,病人隐私也保住了。这不比把所有数据拷到一个硬盘里安全一万倍?
不过话说回来,这东西现在也不是完美的。加密计算比普通计算费资源,成本要高不少,现在只有大机构、大平台用得起,中小公司想用上,还得等阵子。
还有人问,会不会有黑客破解,把数据偷出去?从目前的技术来看,真要破解主流隐私计算的加密,成本比偷到数据能赚的钱高多了,骗子犯不上干这个买卖。退一万步说,总比把所有数据打包放在那里,等着被拖库强太多了对吧?
你想想,再过个三五年,你去办签证,领馆要查你银行存款,不用你自己打流水递过去,也不用银行把你的全部资产记录发给领馆,隐私计算算完,出一个“存款满足要求”的结果就完事儿。你去找工作,背景调查不用你挨个去开证明,所有信息都存在原单位和社保局,算完出结果就行。
没人能拿着你的隐私信息卖钱,也没人能把你的浏览记录、病历、薪资全扒出来卖给骗子。这种日子,不好吗?我反正挺期待的。
作者|科技
排版|科技
审核|小准