 大讲堂

拿到证书那天,他给之前对接的采购发消息,对方回的第一句是:“哦,那个对接岗上个月裁了,现在供应商准入换团队了。”
他当时差点把手里的烤串签折了。
ISO认证到底卡的是什么?别再把它当年检式走流程
很多人对ISO认证的印象,还停留在“找第三方机构上门转一圈,喝顿茶盖个章,交几万块钱拿个铜牌挂墙上”的阶段。
真不是。
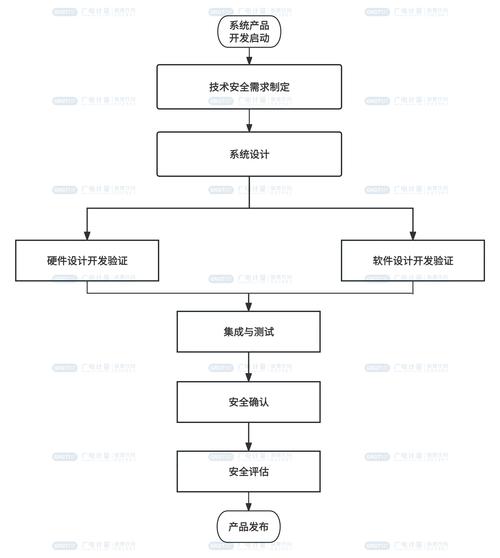
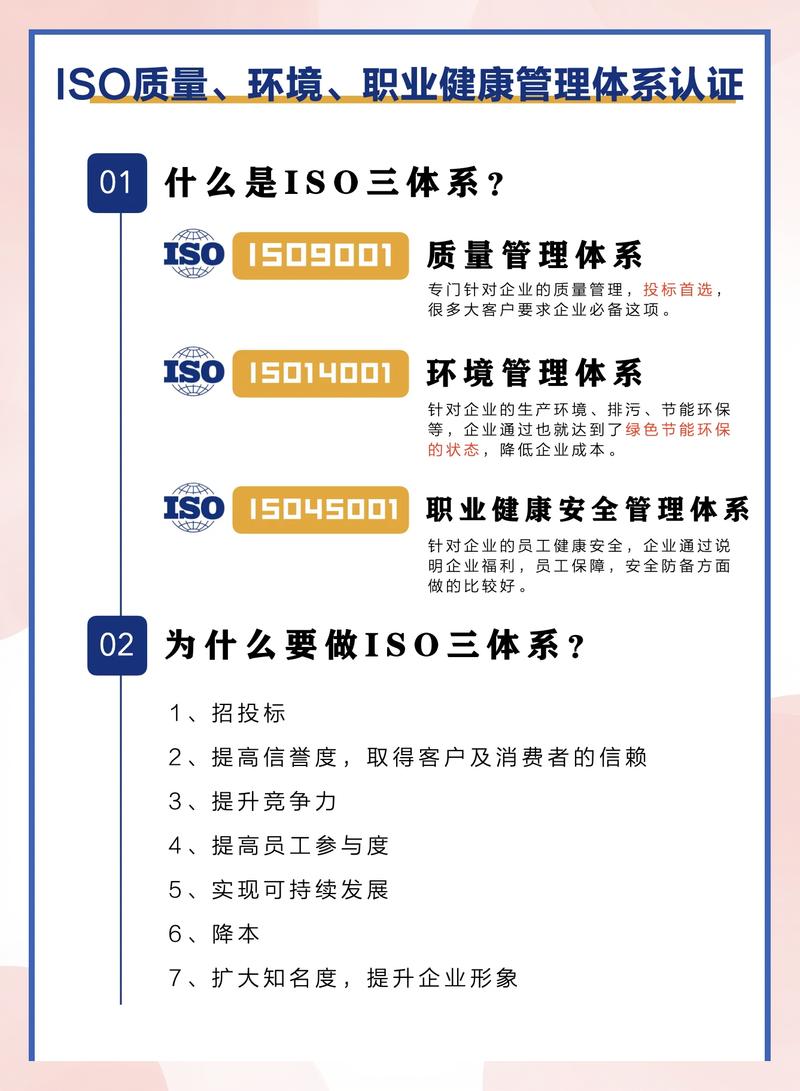
不同行业对应的ISO标准,本质上是把某一个领域的风险管控要求,拆成了可落地、可核查的全流程规则。比如大家最熟悉的ISO 9001是基础质量管理体系,听起来泛,但到了科技赛道,细分的认证要求完全是另一套逻辑:
做半导体的要过ISO 26262汽车功能安全,对着每一个元器件的失效模式算概率——哪怕某个焊接点的虚接概率比行业阈值高0.1%,都要打回去重做失效分析,直到把风险压到可接受范围;
做企业SaaS的要过ISO 27001信息安全管理体系,查的是你从研发代码仓库的权限设置,到离职员工的账号回收时效,再到用户数据的全链路加密逻辑,没有任何“差不多就行”的空间;
做AI产品的现在要过ISO/IEC 42001 AI管理体系,从模型训练的数据来源,到输出内容的风险筛查机制,全链路都要可追溯、可审计。
很多中小科技公司之前总觉得这些要求是“形式主义”,直到被现实打了脸。
我之前接触过一家做碳化硅功率器件的厂商,跟海外Tier1零部件商谈了半年的供货,对方一查他们的ISO 21434汽车网络安全认证还在审核阶段,直接把已经拟好的合同暂停了。不是对方故意刁难,是一旦供应链某个环节的合规出问题,整车厂要承担的召回成本是天文数字,没人敢冒这个险。
全球供应链的准入逻辑早就从“价格优先”转到了“合规优先”。没有对应的ISO认证,你连供应商库的门都摸不到,哪怕你的产品参数比竞品好30%。
现在的认证市场,早就长出了灰色套利的空间
不过话说回来,正因为认证成了硬门槛,整个市场的分层早就歪了。
现在打开社交平台搜ISO认证,一堆中介拍着胸脯打广告:“30天拿证,不通过全额退款”“全网最低价,包过审”,价格比正规头部机构低一半还多。
这些证是假的吗?倒也不是。从发证机构的公开资质查询入口,确实能查到对应的证书编号,甚至还能在认证机构的官网公示。
但含金量呢?
说白了就是走个过场:你把公司的流程文档改得跟标准要求的条款一字不差,审核员上门坐两个小时,吃顿工作餐签个字,证就下来了。至于你公司是不是真的按照文档里写的流程在运行,没人深究。
真的坑。
去年见过一个做中小客户CRM系统的公司,为了投一个政企项目,花了4万块找中介买了个ISO 27001的证书。结果客户的安全团队上门做尽职调查,翻了他们的后台配置,发现核心数据库的密码还是出厂设置的123456,当场就给标了最高风险等级。这个投标黄了不说,之前合作的两个老客户也重新启动了全量安全审计,光整改就花了快200万。
现在整个认证市场大概分成三层:
最上层是TUV、SGS这类全球公认的头部机构,审核周期长,报价高,卡得严,但是他们发的证书在全球供应链里是硬通货,甚至客户看到证书上的logo,直接跳过前期资质初审;
中间层是国内有正规资质的合规机构,价格适中,审核尺度松紧结合,适合大部分成长型科技公司,只要真的按照标准要求搭了流程,基本都能过审;
最下层就是那些靠“快速拿证”吃饭的中介,本质上就是卖一张盖了章的纸,根本不管企业是不是真的达到了标准要求。
未来3-5年,ISO认证的逻辑会彻底反过来
以前企业做ISO认证,全是被动的:客户要求要,投标需要要,不然拿不到订单,才硬着头皮去做。
接下来这个逻辑会彻底反转。
为什么?
现在的科技产品边界越来越模糊,合规要求早就从“事后补材料”变成了“事前嵌流程”。比如你做个带摄像头的智能家居设备,以前只要过了3C认证就能卖,现在呢?要接入全球主流的智能家居生态,要满足欧盟的GDPR隐私要求,要过海外云服务的安全准入,那对应的ISO 27001、ISO 27701隐私信息管理体系,就是从产品研发第一天就要嵌进去的要求。等你产品做出来、量产了再补认证,光是整改的成本,就够你重新做一轮研发了。
当然这里面也藏着不少风险。
现在标准的迭代速度,其实根本赶不上技术的发展速度。生成式AI出来才两年多,对应的ISO/IEC 42001标准才刚正式落地,很多企业连条款都没摸透,就已经被客户要求必须拿到认证了。更现实的问题是,标准制定的专家组里,来自传统制造业、传统互联网的专家占了多数,对大模型、多模态这些新技术的场景理解根本不到位,导致很多条款在落地的时候,根本没法匹配真实的技术流程。
之前有个做大模型客服系统的创业公司,审核的时候被要求“所有AI生成的内容必须留存原始训练数据集的溯源日志”。但他们用的是开源的预训练基座模型,根本拿不到最底层的训练数据来源,最后折腾了三个月,跟审核机构反复协商,才拿出个替代方案——把自己微调阶段的所有数据集、参数调整过程全链路存证,才算过了审。
还有个容易被忽略的趋势:ISO认证正在变成全球贸易的隐形壁垒。比如之前欧盟推的碳边境调节机制,对应的ISO 14064温室气体核算标准,你要是没有这个认证,产品出口到欧洲就要被收额外的碳关税。很多国内的科技制造企业还没反应过来,以为这只是个环保要求,实际上这就是拿着国际标准的话语权,重新划分供应链的准入线。
那些靠“快速拿证”赚钱的灰色中介,未来3年大概率会被清出市场。毕竟现在的大客户做供应商审核,早就不看你有没有证书了,是顺着你文档里写的流程,随机抽一线员工问实际操作的细节——流程写得再漂亮,一线员工答不上来,哪怕你有十张证书,也直接被踢出名录。
上周那个做传感器的CEO,后来把那张花了18万的ISO 26262证书装了个木框,挂在办公室进门的墙上。他说一开始觉得这钱花得冤,直到上个月有个做L4自动驾驶的新势力找过来,看了一眼墙上的证书,直接跳过了前期的资质初审,谈了两周就签了年度供货合同。
算下来,这18万的投入,不到一个月就赚回来了。
作者|大讲堂
排版|大讲堂
审核|安然