 大讲堂

太冤了!
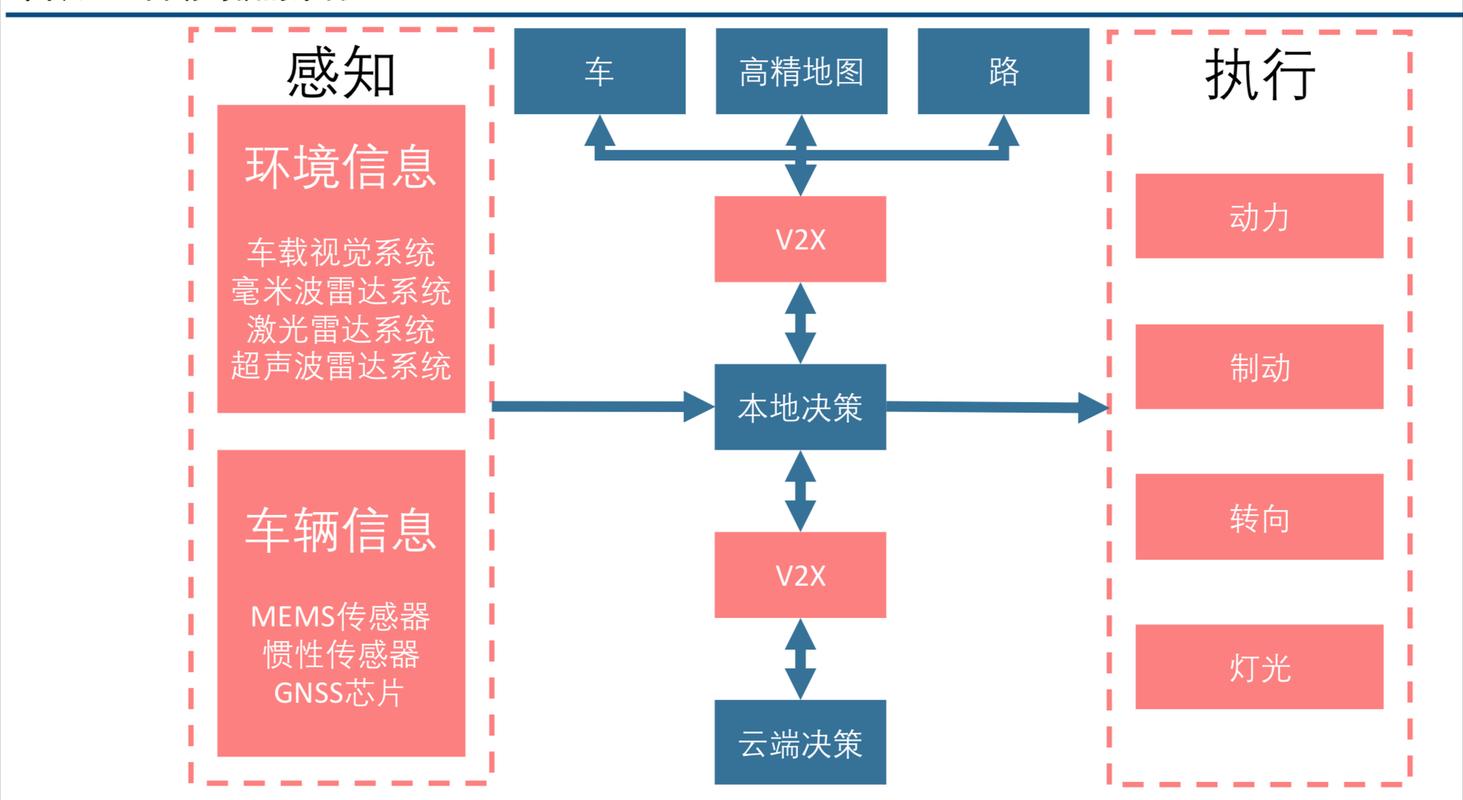
他们严格照着《智能网联汽车数据安全管理规定》的要求,把从车端传感器、T-BOX模组到云端数据中台的全链路都换成了国密SM4算法的端到端全链路加密,连用户在车里跟智能助手说”帮我开个空调”的语音片段,都要经过三层密钥校验才能存到冷备份服务器里,本以为能拿个合规标杆的奖,结果售后部门先闹上门了。
数据读不出来了。
之前明文传输的时候,车主在高速上抛锚,售后工程师点一下后台,就能看到所有的传感器数据,电池电压、电机转速、故障码一目了然,10分钟就能判断问题出在哪,安排对应的救援车过去。现在倒好,所有车端传上来的数据都是加密的黑盒,售后团队连个能读数据的解密权限都没有——合规团队怕权限放出去会有数据泄露风险,死死攥着密钥不肯松。
那三个月,售后团队多跑了1200多单空驶救援,每单平均高速空驶成本380块,算下来光这个季度就亏了45.6万。更扯的是,三个在高速上被堵了两个小时等救援的车主,直接把品牌告到了12315,理由是”车企把安全相关的运行数据加密,导致救援效率下降,侵犯了消费者的安全保障权”。
算下来这部分因为过度加密产生的无形成本,比他们之前因为数据明文传输被监管罚的款还高27%。说出来你可能不信,技术团队拍胸脯说加密合规是零风险投入,结果财务算完账发现,为了满足监管要求把加密强度拉到最高,带来的隐性损失比被罚的钱还多。
算不拢的账:加密产业链的角马群博弈
很多人一提到数据加密,第一反应是”越安全越好”,最好是能扛住量子计算攻击的那种。但实际跑过几个项目就会发现,整个产业链的矛盾根本不是”安不安全”的问题,是大家的成本账根本算不拢。
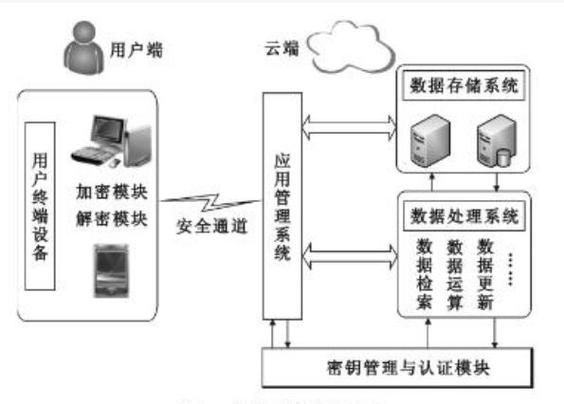
去年我跟着团队去某省做政务数据共享的方案调研,当地政务云的集成商一开始报的方案,是全链路用同态加密实现跨部门的数据流转,算下来整个项目的硬件采购、软件授权成本要1200万,比原来的明文共享基础方案贵了整整3.7倍,但跨部门数据查询的平均响应速度要慢62%——相当于你去政务大厅办业务,原来10分钟能办完的事,现在要等26分钟,窗口前面的队伍能排到马路对面。
现在整个数据加密行业的利益分配逻辑,跟非洲马拉河的角马群过河场景简直一模一样:站在队伍最前端的角马要直面尼罗鳄的突袭,对应着最靠近数据源头的加密环节,要扛住最高的性能损耗、硬件采购成本,稍有不慎就会被客户骂”太贵太慢”;跟在队伍后面的角马只需要踩着前面同伴的脚印走,根本不需要直面鳄鱼,对应着产业链上做上层应用的集成商、方案商,只要把开源的加密接口套个自研的壳,就能对外宣称自己是”全链路安全解决方案提供商”,既不用承担底层的研发损耗,还能拿到最高的渠道溢价。
杭州有个做隐私计算的头部厂商,一开始走的就是”高端安全奢侈品”的路线,给银行卖专用的硬件加密机,单台设备报价18万,结果卖了半年就卖不动了。为啥?银行算过账,装了加密机之后,原来的联合风控模型跑一次的时间从10毫秒变成了300毫秒,相当于每笔贷款审核要多等0.3秒,一天10万笔贷款下来,用户流失率能涨2个点,算下来一年损失几个亿,比买加密机的钱贵多了。
后来这家厂商改了商业模式,不卖硬件了,改成按加密运算的实际用量收费,每跑一次联合风控节点收2厘钱,把原来的硬件成本分摊到每一次运算里,还专门做了算法优化,把加密带来的性能损耗从30%压到了4%,算下来比银行自己搭加密系统的成本低60%,结果现在他们在银行风控场景的市场份额直接冲到了32%。
说实话,很多人之前骂国内的加密厂商卷不动技术,其实根本不是技术问题,是大家一开始就站错了位置——总想着把加密做成一个高溢价的”安全奢侈品”,忘了客户真正要的不是”绝对安全”,是”安全到刚好不被监管罚,同时成本别涨太多”。
没人愿意为安全感付双倍价钱。就像你给家里的防盗门装了三层指纹锁、两层机械锁、还有一个跟派出所联网的报警装置,结果每次出门掏钥匙要花5分钟,快递员连门都敲不开,你迟早会把其中两层锁拆了——不是你不在乎安全,是加密的边际成本已经超过了你能接受的阈值。
被改写的职业路径:从实验室到成本核算岗
这种成本逻辑的变化,其实已经在悄悄改写整个行业的人才需求。
我认识个在密码学领域钻了7年的博士,之前在实验室里啃格密码的论文啃到脱发,发的三篇顶会论文全是关于抗量子加密的,毕业的时候本来拿到了某头部安全厂商开的年薪82万的算法岗offer,结果转头接了某头部电商平台的offer,年薪130万。干嘛呢?把原来联邦学习系统里的加密运算量砍到原来的1/10,让推荐模型的响应速度跟没加密的时候几乎没差别。
你说讽刺不?
之前大家觉得做加密的人,都是在象牙塔里跟数学公式打交道的学者,离商业化场景远得很。结果现在整个行业的话语权,早就从能写出最复杂加密算法的人手里,转到了能把加密成本压到最低的人手里。
去年我接触了好几个做线下零售的中小商家,之前根本没考虑过数据加密的事,直到当地市场监管局发了通知,要求所有存储用户手机号、收货地址的商家,必须对敏感字段做加密存储,不能明文存在数据库里。一开始大家都慌了,以为要掏几十万找安全厂商做系统改造,结果发现现在市面上早就有那种轻量化加密中间件,一年只要199块,就能把数据库里的敏感字段自动加密,根本不需要改原来的业务代码。
这放在5年前根本不敢想。那时候做加密的厂商,哪个不是盯着年付百万的大客户?谁会在乎一年掏200块的小商家?但现在大家都卷明白了,与其花几个亿研发能扛住量子计算的顶级加密算法,不如把门槛降到最低,让哪怕是开个淘宝店的小商家,都能用得起合规的加密工具。
当然也有走偏的方向。我见过不少厂商,拿着加密的名头给客户报高价,明明用开源的免费算法就能实现的功能,非要包装成”自研国密算法加密方案”,报价翻三倍。客户一开始不懂,等用了半年发现,这东西跟免费开源的版本根本没区别,下次直接用脚投票。
现在全行业都在喊”加密是数字时代的安全底座”,所有人都在算要投多少钱才能把这个底座搭得更牢,可很少有人停下来问一句——你为这个底座多花的每一分钱,最后到底是真的换来了安全,还是只是给上下游的渠道商交了一笔本来没必要的保护费?
作者|大讲堂
排版|大讲堂
审核|柚子