2026-09-26 07:16:43 分类:科技
2026年刚开年,圈里就炸了一个大瓜。某头部新造车企业120万条用户数据挂在暗网叫卖,从家庭住址到常去的充电站点,连购车时的贷款信息都清清楚楚。
120万条数据背后的漏测乌龙
最后溯源结果出来,所有人都没想到——问题出在第三方接入的售后SaaS平台,一个存在了18个月的未授权访问漏洞。而车企前一年刚花了八十万做了年度合规渗透测试,拿到了合格报告。哦,漏测了第三方接入端口。为什么?外包团队说,合同里没写要测第三方端口啊。八十万买了一张盖着章的合格纸,换来了一个多亿的赔偿加公关费。
 2026国内新造车数据泄露事件通报截图
这个损失是什么概念?总金额超过1.2亿,相当于该品牌主力SUV去年全年1100台新车的净利润总和。说实话,我听完第一反应不是骂黑客,是想笑,又笑不出来。现在大半企业做渗透,不都是这么回事吗?等监管要资质了,找个有证的团队过来走一圈,出个报告,往档案室一锁,万事大吉。谁真的在乎挖出几个漏洞?
之前认识一个企业安全总监,他跟我吐槽,每年的渗透预算是一百万,老板说了,只要能过合规,剩下的你随便造。说白了,渗透测试就是一张合规门票,不是用来挡子弹的。太扯了。
走量生意下的模式博弈
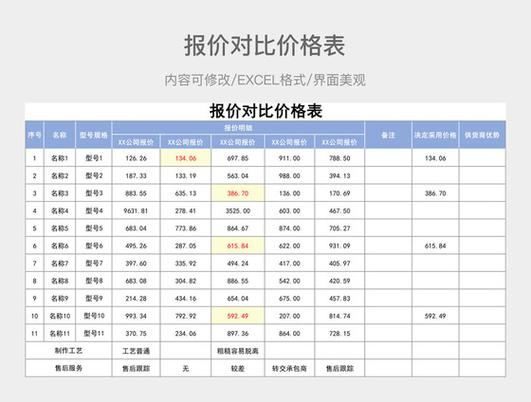
现在国内渗透测试市场,早就分成了泾渭分明的两个阵营。一边是做合规走量的,拿着资质,拼价格,一个项目几万块,一个团队一年接四五十单,赚快钱。另一边是真做风险排查的,长期驻场,持续测试,按效果收费,赚的是硬钱。
 国内合规渗透vs众测渗透报价对比表
盒马前年就做了一个试验,把原来每年近两千万的年度外包合规渗透预算砍了一半,转成了开放给白帽的漏洞赏金计划,挖一个高危漏洞最高给十万块,普通中危也有大几千。结果一年下来,挖到的高危漏洞一共72个,比过去三年外包渗透挖到的总和还多41个,总花费还少了1200万。这不就是用脚投票吗?
现在国内中小渗透团队的单项目平均报价不到3万元,比2019年直接降了47%,接近腰斩,这个价格还不够给一个三年经验的渗透工程师发一年年薪的三分之一。你还能指望这帮人给你认认真真扫完全部端口?开玩笑。现在超过70%的合规渗透项目,对外暴露端口的测试覆盖率不到30%,很多偏僻的第三方接入、边缘业务端口,直接就被跳过了。
其实这事想明白很简单。病毒的变异永远跑在疫苗研发的前面,就像黑客攻击手法的迭代,永远跑在标准化合规渗透的规则前面。你定好测试范围,定好测试时间,定好测试规则,人家黑客根本不跟你玩这套。哪里有漏洞就往哪里钻,哪块防护弱就打哪。你每年只给自己做一次体检,还是走形式的那种,就能保证一年不得病?
这个方向我认为走偏了。整个行业都在赚合规的钱,没人赚安全的钱。资质比本事重要,盖章比挖洞重要。
普通从业者的分叉路口
 普通从业者的分叉路口
对刚入行的年轻人来说,现在这个行情太容易走歪了。天天背各种认证题库,考一堆资质,就为了进大外包团队,接合规单,朝九晚五,一个月拿万八千块,看起来稳定,其实越做越废。技术半点没涨,天天都是走流程改报告,卷不动也不想卷。
不过话说回来,现在机会也多。大厂都被数据泄露搞怕了,都在搞自己的开放漏洞众测平台,一个真的高危0day,开价十万几十万都是常事。我认识一个二十出头的小伙子,原来在外包做渗透,天天改报告混日子,去年辞职出来全职挖洞,一年靠赏金赚了八十多万,比原来上班五年赚的还多。
对企业的安全岗来说也是一样,原来你只要会找外包,会拿合规报告,就能混到总监位置。现在不行了,真出了事,第一个背锅的就是你。你得敢砍原来的舒服预算,敢换模式,敢把钱花在真挖洞上,不是花在买盖章上。
现在整个产业链都在晃,原来的生存逻辑被慢慢打破了。很多原来活得挺舒服的小团队,现在接不到单了,因为企业慢慢醒过来了,花了钱买不来安全,谁还当这个冤大头?
你今年砸钱做的那场渗透测试,真的能挡住下一次暗网里的叫卖吗?
免责声明:市场有风险,选择需谨慎!此文仅供参考,不作买卖依据。如有侵权请联系删除。
文章名称:渗透测试不是合规差事,是企业生死防线
文章链接:https://m.lfdjt.com/info_23_22075.html
 大讲堂
